Aiying 艾盈是一家专注于传统金融及Web3的合规咨询服务机构,本文为团队原创,转载需授权。
日本警察厅与 FBI 等四国执法机构联合发布「公开归因」(public attribution)公告,指认朝鲜黑客组织 WaterPlum 借假招聘渗透全球超 100 国、感染逾 3 万台设备、窃取约 7,000 份加密钱包凭证。本文从制裁合规与机构反洗钱的视角,拆解这次联合归因的合规信号。
事实与依据
9 月 18 日,由日本警察厅、美国 FBI 及澳大利亚、德国网络安全机构联合签署的公告,正式将一起跨越多国的大规模窃密行动归因于朝鲜黑客组织 WaterPlum(亦称 Contagious Interview)。据日本警察厅披露,该组织在 2025 年 12 月至 2026 年 7 月间,用恶意软件感染了 100 多个国家的 3 万多台设备,窃取约 7,000 个加密资产账户的凭证,造成价值约 17 亿日元(约合 1,071 万美元)的加密货币被转入受控地址。
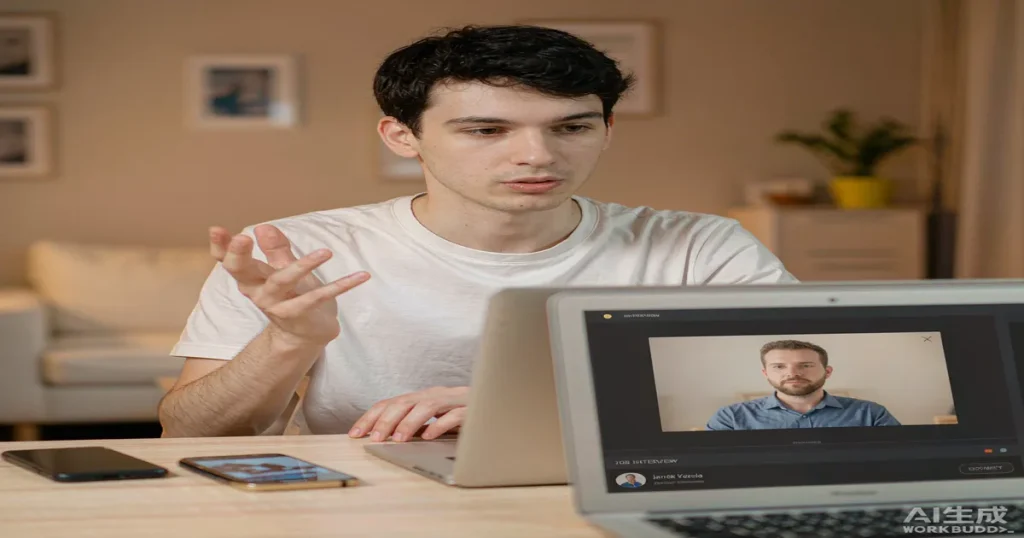
攻击手法是「假招聘」:黑客冒充 AI、加密货币、NFT 公司的招聘人员,在社交媒体和自由职业平台上接触求职者,以技术测试、编程作业、视频面试「排障」等名义诱导下载恶意项目文件或执行代码。武器库包括 BeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffle 等五类恶意软件,窃取浏览器凭证、剪贴板、击键、私钥与助记词、文档和截屏。公告将 WaterPlum 归入朝鲜军需工业部下属的第 313 总局,该局负责武器研发与生产。
合规分析
这次联合公告的合规价值,首先在于它坐实了「招聘即渗透」这条隐蔽的攻击链。与针对协议或跨链桥的漏洞利用不同,WaterPlum 的入口是人力资源环节——每一个参与招聘流程的开发者和 IT 从业者都可能成为供应链入口,被攻陷的机器还会被用来横向渗透雇主与客户网络,盗取知识产权并实施间谍活动。这直接放大了金融机构与科技企业在远程招聘流程上的制裁与反洗钱风险敞口。
其次,公告揭示了 WaterPlum 与朝鲜「欺诈性远程 IT 工人」计划的高度重叠:二者共享 IP 地址与窃取的身份文件,同受第 313 总局指挥。执法机构评估,这一 IT 工人安置计划每年为朝鲜政权创收约 5 亿美元,是恶意软件窃取金额(约 1,071 万美元)的近 50 倍。对机构而言,这意味着「雇用身份存疑的远程开发者」本身就可能构成对朝鲜制裁合规的实质性违反,而不只是信息安全问题。
从制裁合规角度,涉案资金被评估用于支持朝鲜的武器项目,与 OFAC 及联合国对朝制裁框架直接相关。任何与受制裁主体或身份盗用者发生资金、雇佣或服务往来的机构,都可能触发制裁筛查义务。日本警察厅还披露,其已首次拆解朝鲜 IT 工人「笔记本农场」(laptop farm),并确认有数亿日元经此转移出境。
机构合规要点
- 招聘环节纳入制裁筛查:对远程 IT 岗位候选人做身份、位置、学历三重核验,警惕面试中拒绝露脸、坚持加密货币支付等红旗信号。
- 供应链渗透防范:开发者机器被攻陷后会横向渗透雇主网络,需对新入职人员实施最小权限与分段隔离。
- 警惕 AI 换脸:WaterPlum 在视频面试中使用 AI 换脸软件后以「网络问题」为由关摄像头,需升级远程身份核验手段。
- 朝鲜制裁红线:与朝鲜 IT 工人或身份盗用者发生雇佣、资金往来,可能直接触碰 OFAC 与联合国制裁,须升级名单筛查与交易监控。
结论
日美等四国的联合公开归因,释放了一个清晰的合规信号:朝鲜的网络窃密与远程 IT 工人计划已高度融合,且规模远超单次漏洞利用。机构要把「招聘环节」纳入制裁合规与反洗钱视野,而不只是把它当作信息安全问题来对待。
本文基于 Nippon.com / 时事通信社(2026-09-18) 及日本警察厅、FBI 四国联合公告撰写。
